Po uruchomieniu portalu i przygotowaniu logowania skonfiguruj strony oraz działania dostępne klientom. Użytkownikiem portalu jest osoba kontaktowa kontrahenta. Jej grupy portalowe są niezależne od grup pracowników głównego programu.
1. Przygotuj kartotekę dla portalu #
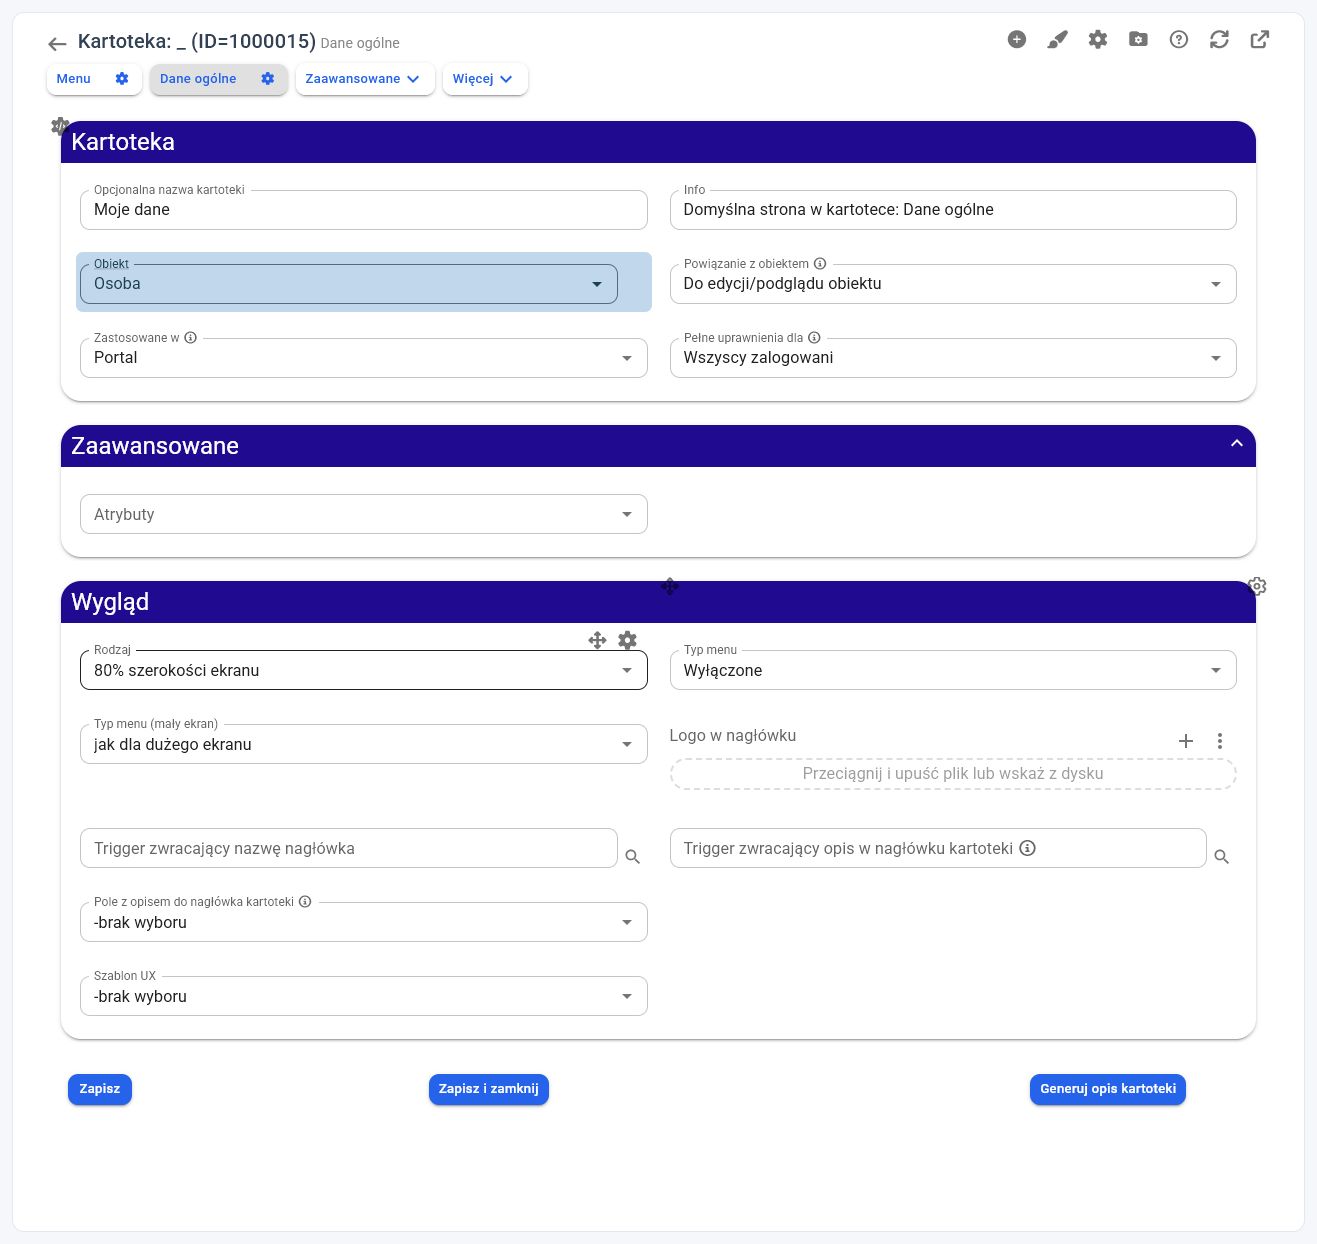
W trybie konstruktor otwórz konfigurację odpowiedniej kartoteki przyciskiem „Konfiguruj kartotekę”. W polu „Zastosowanie dla” wybierz wariant „Portal”. Do tej kartoteki dodawaj strony przeznaczone dla klientów; nie zakładaj, że sama obecność strony w głównym programie udostępnia ją w portalu.
Sprawdź aktywność stron i konfigurację strony startowej. Dostęp do strony startowej również musi wynikać z praw osoby. Domena i aktywacja usługi są przygotowywane przez obsługę BS4; tworzenie kartoteki nie uruchamia domeny.
2. Wybierz grupy portalowe osoby #
Otwórz kartotekę osoby klienta i część dotyczącą dostępu portalowego (w standardowej konfiguracji zakładka „Ebok”). Sprawdź pola „Login osoby”, „Dostęp osoby” i „Uprawnienia w eBOK”. Ostatnie pole pozwala przypisać kilka grup portalowych. Ich nazwy mogą zostać dostosowane do wdrożenia, np. „Zgłaszający” i „Koordynator klienta”.
Grupy nie są stopniami uprawnień: druga grupa nie dziedziczy automatycznie praw pierwszej. Zdefiniuj dla każdej potrzebne przyznania. Wybór „wszyscy zalogowani” w konfiguracji praw jest specjalnym przyznaniem dla wszystkich zalogowanych osób portalu; nie trzeba dopisywać go osobno do każdej osoby.
Przydzielenie grupy nie zastępuje włączenia dostępu osoby. Zmiany grup nie kończą aktywnych sesji; sprawdź je po ponownym logowaniu. Wyłączenie dostępu osoby pozostaje oddzielną operacją i zachowuje natywne zakończenie jej sesji.
3. Zdecyduj: pełna grupa czy reguły szczegółowe #
Portal stosuje tę samą kolejność co główny interfejs: pełna grupa kartoteki → pełna grupa strony → reguły szczegółowe. Jeśli pełna grupa jest wskazana, osoby spoza niej dostają odmowę, zamiast przechodzić do innych reguł.
Przykład: „Koordynator klienta” ma pełne prawa do kartoteki. Osoba mająca wyłącznie grupę „Zgłaszający” nie dostanie częściowego dostępu dzięki regule strony. Jeżeli obie grupy mają korzystać z różnych zestawów ekranów i działań, wybierz konfigurację szczegółową.
W trybie szczegółowym przyznaj osobno stronę, elementy formularza oraz opcje lokalnego menu. Przykład: „Zgłaszający” może dodać zgłoszenie i czytać odpowiedzi, a „Koordynator klienta” dodatkowo widzi wybrane dane i działania. Pełne prawa nie zastępują ograniczeń danych klienta ani walidacji zapisu.
4. Konfiguracja przez MCP #
bs4_list_permission_groups(interface=portal)pokazuje grupy wybierane w prawach.- Definicje grup odczytasz i zmienisz istniejącymi komendami
bs4_list_enum_variants,bs4_create_enum_variant,bs4_update_enum_variantibs4_delete_enum_variantdlafield_id=5215. Grupa jest identyfikowana przez tekstową wartość wariantu, nie ID jego definicji. Wariantów systemowych i grup używanych nie można kasować tą drogą. bs4_get_portal_person_accessodczytuje konfigurację osoby oraz dostępne warianty dostępu.bs4_update_portal_person_accesszmienia login,access_valuei listęportal_group_values. Lista zastępuje cały przydział grup osoby; pominięcie jej zachowuje przydział. Komendy nie generują haseł ani nie wysyłają zaproszeń lub resetów.- Pełne prawa i reguły konfiguruje wspólne API opisane w instrukcji reguł szczegółowych. Używaj
portal_group_value, a nieuser_group_id. Specjalne_oznacza wszystkich zalogowanych; nie przypisuj go jako zwykłej grupy osoby. API nie udostępnia nadawania anonimowego dostępu.
5. Test odbiorczy #
- Przygotuj zwykłą osobę z pierwszą grupą i osobę z innym przydziałem.
- Zaloguj każdą osobę ponownie do domeny portalu.
- Sprawdź stronę startową, widoczne strony, podgląd i edycję pól oraz dostępne działania.
- Sprawdź odrębnie widoczność rekordów własnej firmy i odmowę dostępu do danych innego klienta.
- Powtórz próbę dla bezpośredniego adresu strony lub obiektu. Sam brak przycisku w menu nie jest kompletnym testem.
bs4_explain_access z person_id pomaga znaleźć źródło grupowej decyzji, lecz nie zastępuje tych prób. Nie bada wszystkich warunków obiektu, triggerów i operacji.
Następny krok: ogranicz dane portalu do osoby i firmy klienta. Zasady wspólne: zarządzanie uprawnieniami.


